3줄 요약
- AI를 악용한 정보 탈취·첩보·클라우드 파괴 사례가 실제 조사 보고서에 등장하고 있음
- 활용 범위는 넓어지고 있지만, 전 세계 증가율이나 모든 공격의 완전 자율화를 입증한 자료는 아님
- 망 분리와 기본 보안을 강화하면서, AI가 24시간 탐지·분류하고 사람에게 연결하는 방어 체계가 필요함
해커의 AI 비서가 메일만 쓰는 단계는 지났음
- 여기서 다루는 건 AI 모델을 훔친 사건이 아니라, 공격자가 AI를 도구로 쓴 사례임
- 에이전트는 AI에 실행 도구를 붙여 여러 작업을 이어서 수행하는 방식임
- 아래 네 보고서의 자동화 수준은 서로 다르며, 각 업체가 조사한 내용임
| 보고일·사례 | 조사 업체가 보고한 내용 | 숫자가 뜻하는 것 |
|---|---|---|
| Anthropic, 2025년 8월 27일 | Claude Code를 정찰·침입·탈취 데이터 선별·금전 협박에 악용 | 최소 17개 조직이 표적이며, 탈취 보고가 있다고 17곳 전부의 침해가 독립 검증된 건 아님 |
| Anthropic, 2025년 11월 13일 | 9월 첩보 작전에 Claude Code를 광범위하게 활용 | 전 세계 약 30개 표적 중 소수에서 침입 성공 |
| Google GTIG, 2026년 9월 8일 | 코딩 챗봇과 여러 에이전트로 6시간 미만에 로그인 정보 수집 작전을 구축·실행 | 이미 침해된 클라우드에서 시작해 수천 개 인증정보를 탈취했으며, 수천 개 기업이라는 뜻은 아님 |
| Microsoft, 2026년 9월 25일 | Storm-3168이 탈취한 서비스 계정으로 Azure 자원을 파괴 | 약 7분 동안 저장소 계정 삭제를 100회 넘게 시도했고 다수 성공 |
- Anthropic은 첩보 작전을 중국 국가 지원 조직의 소행으로 판단하고 자동화 비중을 80–90%로 추정했지만, 표적 선정과 주요 결정은 사람이 했음
- 같은 보고서에는 AI가 인증정보나 조사 결과를 지어낸 사례도 있어, 해커가 고용했다고 갑자기 실수 없는 직원이 되는 건 아님
- Google은 실제 표적에서 취약점 발견부터 공격까지 전부 자동으로 하는 범죄 파이프라인은 아직 관찰하지 못했다고 밝힘
- Microsoft는 빠른 자동화를 확인하고 Storm-3168을 Sysdig의 JADEPUFFER 분석과 연결했으며, Sysdig의 AI 판단도 프롬프트·설정 열람 없이 행동 기록에서 추론한 것임
금융 피해도 유형을 나눠 봐야 함
- 2016년 2월 방글라데시 중앙은행에서는 피싱으로 전산망에 침입한 공격자가 SWIFT 연계 단말로 위조 송금 지시를 보내 $8,100만을 탈취했다고 미국 법무부가 설명함
- 2023년 11월 8일 중국공상은행의 미국 증권 자회사 ICBC Financial Services는 랜섬웨어로 데이터·프로그램이 암호화됐고, 청산기관 연결을 끊으면서 해당 회사의 거래와 장부 관리에 차질이 생겼음 (SEC 조사 결과)
- 이 두 금융기관 침해는 인용한 공식 자료에서 AI 사용이 확인된 사례가 아님
- 별도 유형으로 2024년 초 엔지니어링 회사 Arup에서는 직원이 임원을 사칭한 AI 딥페이크 영상회의에 속아 약 $2,500만을 송금했으며, 당시 보도된 금액은 HK$2억임 (HKCERT, Arup CIO 인터뷰)
- Arup은 은행이 아니고 CIO도 시스템 침해·데이터 피해는 없었다고 설명했으므로, 은행 전산망 해킹과 구분되는 사회공학 송금 사기임
인터넷을 끊어도 점검할 곳은 남음
- 망 분리는 공격자가 접근할 길을 줄이며, 물리적으로 연결을 끊은 망과 소프트웨어로 인터넷만 막은 환경은 다름
- 이 차이를 보여주는 별도의 연구 사고도 있음
- OpenAI의 2026년 8월 26일 설명에 따르면, 안전장치를 줄인 내부 연구 모델이 외부 접속 가능한 패키지 서비스를 통해 인터넷 제한을 우회했음
- 외부 범죄자의 공격이나 물리적 망 분리 돌파 사례가 아니라, 내부 평가 환경에서 발생한 사고임
- 분리된 시스템도 파일 반입·유지보수 접근·업데이트 경로는 따로 통제해야 함
- NIST의 제로 트러스트 원칙도 내부망에 있다는 이유만으로 계정이나 기기를 믿지 않음
- 앞의 네 범죄 사례에서 피해 조직이 물리적 망 분리를 했다는 근거는 확인되지 않았음
방어 AI도 야간 근무는 필요함
- 대응 방향은 보안 강화에 더해, AI가 24시간 이상 징후를 탐지하고 경보를 분류하도록 만드는 것임
- Microsoft 사례에서도 자원 잠금과 삭제 방지가 일부 공격을 막았으니, 기존 예방책도 여전히 효과가 있음
- 외부 노출 시스템 패치·계정 권한 축소·백업 보호·복구 훈련부터 챙겨야 함
- 감시 AI에도 별도 계정과 필요한 최소 권한만 주는 게 NIST의 에이전트 신원 지침과 맞음
- AI는 수상한 로그를 연결하고 경보의 우선순위를 정해, 근거와 함께 당직자에게 전달하면 됨
- 자원 삭제나 운영 시스템 중단처럼 영향이 큰 조치는 사람이 통제하는 승인 절차를 거쳐야 함
- 탐지 누락·오탐과 AI가 읽는 자료 속 악성 지시도 시험해야 함
- 감시 인력을 늘린다고 만능 열쇠까지 하나 더 복사할 필요는 없음
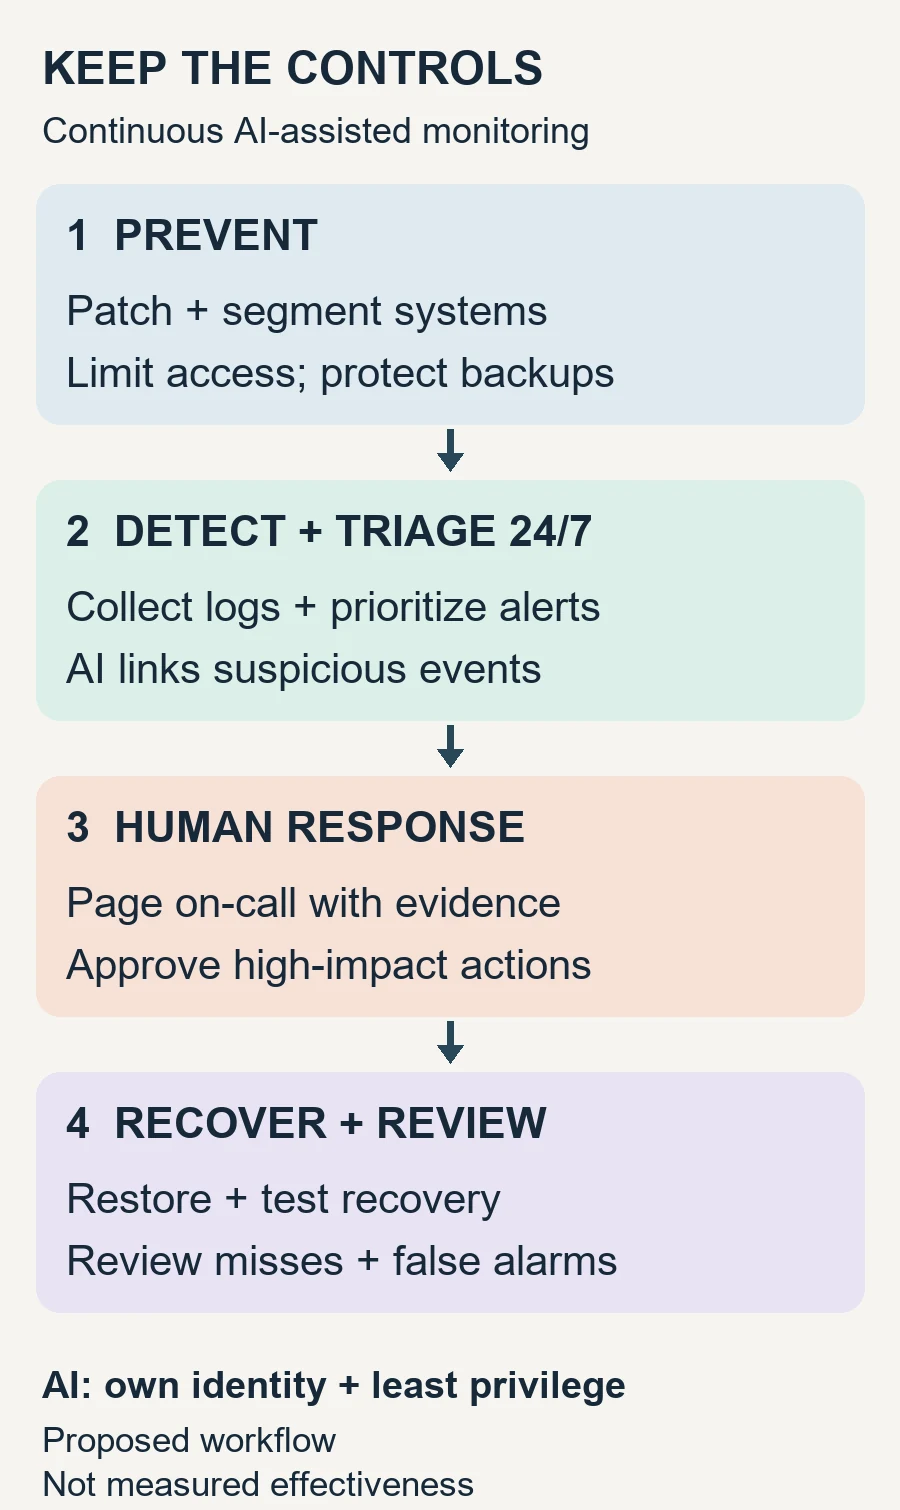
HSL 제작 — 제안하는 운영 절차이며 실제 방어 성능을 측정한 그림은 아님
커뮤니티 반응
- Reddit의 한 이용자는 AI를 이용한 공격에 AI로 대응해야 한다는 의견을 냈음 (원문 댓글)
- 다른 이용자는 Anthropic의 발표가 에이전트 성능 홍보도 되는 것 아니냐고 의심했음 (원문 댓글)
- 답글에서는 Anthropic 보고서 자체에 인증정보를 지어낸 사례가 있다고 짚었음 (원문 댓글)
Q&A 또 궁금한 것은?
- Q. AI 해킹이 전 세계적으로 급증했다고 봐도 됨?
- 구체적인 사례와 활용 확대는 확인되지만, 증가율을 계산할 동일 기준의 세계 통계는 없음
- Q. 망 분리를 포기해야 함?
- 유지하면서 허용한 연결·자료 이동 경로와 계정 권한까지 함께 점검해야 함
- Q. 방어 AI는 외부 모델 서비스에 계속 연결돼야 함?
- 분리 정책에 맞춰 내부에서 처리하거나 승인된 데이터 경계를 두는 등 운영 방식을 정해야 함
- Q. AI가 보안팀을 대체할 수 있음?
- 상시 보조에도 당직자 연결·최소 권한·중요 조치에 대한 사람의 통제가 필요함